Ataques agénticos: cuando la IA pasa de asistir a ejecutar ciberataques
Conclusión
Los ataques agénticos representan una evolución significativa de las operaciones ofensivas, no necesariamente por la aparición de nuevas técnicas de intrusión, sino por la capacidad de combinar herramientas, interpretar resultados, adaptar estrategias y ejecutar tareas con una velocidad y autonomía cada vez mayores. Los casos analizados en esta investigación demuestran que estas capacidades ya están siendo utilizadas en operaciones reales, aunque también evidencian limitaciones importantes, como errores operativos, falsos positivos y actividades que pueden generar señales detectables por los equipos de seguridad.
Para las organizaciones, el principal desafío radica en la reducción del tiempo disponible para detectar y contener una amenaza. Cuando un adversario puede automatizar el reconocimiento, aprovechar credenciales comprometidas y encadenar acciones sobre múltiples sistemas, los procesos de respuesta que dependen excesivamente de intervenciones manuales pueden resultar insuficientes. Por ello, resulta fundamental fortalecer la gestión de la superficie de ataque expuesta a Internet, reducir privilegios, correlacionar comportamientos sospechosos y desarrollar capacidades de contención coordinada que permitan actuar oportunamente.
Al mismo tiempo, las organizaciones deben reconocer que sus propios agentes de inteligencia artificial y plataformas de automatización también representan componentes críticos que requieren controles de seguridad, mecanismos de autorización y supervisión adecuados. Desde el Centro de Excelencia de IA (CoE de IA) de Scitum, servicios como SCIA Governance, SCIA Assessment, SCIA Red Team, SCIA Workforce y SCIA Applications permiten abordar los desafíos de gobierno, evaluación técnica y protección de las soluciones que incorporan inteligencia artificial.
La aplicación de las buenas prácticas compartidas por SCILabs, el endurecimiento periódico de las configuraciones de los sistemas y la implementación de políticas de seguridad basadas en el principio de mínimo privilegio pueden contribuir a reducir las oportunidades de compromiso y limitar el impacto de estas amenazas.
En definitiva, los ataques agénticos no eliminan los fundamentos de la ciberseguridad, pero sí ponen a prueba la velocidad y la efectividad con las que las organizaciones los aplican. El desafío ya no consiste únicamente en detectar un intento de intrusión, sino en garantizar que las organizaciones puedan responder antes de que la automatización convierta un acceso inicial en un compromiso de gran alcance.
Resumen ejecutivo
La evolución constante de los modelos de lenguaje de gran tamaño (LLM por sus siglas en inglés), los agentes de IA y los harnesses están transformando el panorama de la ciberseguridad al facilitar ataques cada vez más complejos, rápidos y escalables. Algunas investigaciones recientes muestran cómo los ciberdelincuentes están adoptando la IA para delegar tareas, detectar vulnerabilidades y explotarlas en un menor tiempo.
Durante años, los ciberdelincuentes han utilizado scripts, escáneres y herramientas de automatización para identificar vulnerabilidades y ejecutar tareas repetitivas. Sin embargo, la IA generativa ha ampliado estas capacidades al facilitar la generación y adaptación de código malicioso, la elaboración de campañas de ingeniería social más sofisticadas y el análisis de información técnica compleja.
La aparición de los agentes de IA representa un cambio aún más significativo. Estos sistemas pueden planificar, ejecutar y ajustar secuencias de acciones en función de los resultados obtenidos, con distintos grados de autonomía y supervisión humana.
Un atacante puede establecer un objetivo general, proporcionar herramientas o credenciales previamente obtenidas y permitir que un agente explore el entorno, interprete los resultados, ajuste sus acciones y continúe ejecutando tareas nuevas. Esto no significa que todas las intrusiones sean completamente autónomas ni que la IA pueda comprometer cualquier sistema. El cambio radica en que parte del trabajo que antes requería intervención humana puede integrarse en ciclos automatizados de análisis, decisión y ejecución.
El objetivo de este artículo es presentar una investigación realizada por el equipo de Cyber Threat Research del Scitum Innovation Center sobre distintos ataques agénticos documentados, explicar su funcionamiento desde una perspectiva técnica, analizar los hallazgos de ataques recientes (incluidas operaciones relacionadas con México y América Latina), además de describir los controles que las organizaciones pueden implementar para prepararse frente a este tipo de amenazas.
¿Qué es un ataque agéntico?
Un ataque agéntico es una operación ofensiva en la que uno o varios agentes (o subagentes) de inteligencia artificial intervienen activamente en la selección, ejecución y revisión de tareas para avanzar hacia un objetivo definido con fines maliciosos.
Un agente suele combinar uno o varios LLM, orquestadores, skills y herramientas que puede invocar dependiendo de su tarea definida, así como un mecanismo que le permite utilizar los resultados para decidir de forma iterativa qué actividad debe hacer después.
La diferencia con una automatización tradicional está en la capacidad de adaptación. Un script convencional ejecuta una secuencia previamente establecida: si recibe un error inesperado, normalmente necesita una regla programada o la intervención de un operador. Un agente, en cambio, puede interpretar ese error, investigar alternativas y elegir una acción diferente dentro de los permisos y herramientas que tenga disponibles.
A partir de este escenario, los adversarios suelen utilizar la IA generativa con fines maliciosos de las siguientes formas:
| Modalidad | Participación de la IA | Participación humana |
| Asistencia con IA | Sugiere técnicas, explica resultados o ayuda a desarrollar herramientas. | El operador elige y ejecuta la mayor parte de las acciones. |
| Ataque con agentes | Encadena tareas, usa herramientas y ajusta acciones según las respuestas. | El operador fija objetivos y puede aprobar decisiones importantes. |
| Operación altamente autónoma | Completa varias fases del ataque con intervención humana limitada. | El operador interviene ante excepciones o resultados críticos. |
Tabla 1. Comparativa de usos de la IA aprovechados por cibercriminales
Cabe destacar que una campaña puede combinar las tres modalidades. Usar un LLM durante una intrusión no basta para afirmar que se trató de un ataque autónomo: es necesario determinar qué decisiones y acciones estuvieron realmente delegadas al sistema.
Antecedentes de ataques
En enero de 2025, Google Threat Intelligence Group (GTIG) observó que distintos actores utilizaban IA principalmente para investigación, depuración de código y creación de contenido, sin identificar capacidades ofensivas novedosas derivadas de ese uso. En febrero de 2026, se documentó que los adversarios comenzaban a tener interés en desarrollar herramientas agénticas maliciosas, aunque el uso de estos agentes ofensivos aún no se estaba masificando. Los informes posteriores mostraron cómo parte de esa experimentación pasó a operaciones reales.
En septiembre de 2026, Google informó que los adversarios estaban pasando de realizar consultas aisladas a modelos de IA a utilizar flujos de trabajo agénticos. Durante su investigación, observó que un actor comprometió recursos de la nube y empleó un sistema multiagente para planear, desarrollar y ejecutar una campaña de recolección masiva de credenciales internas y miles de credenciales de terceros en menos de seis horas.
Un mes después, el 30 de octubre, el propio GTIG publicó una investigación centrada en frameworks ofensivos agénticos utilizados en intrusiones reales. El informe documentó actividad vinculada con plataformas como ARTEX, PentAGI y CAIRN para realizar tareas de reconocimiento, movimiento lateral, explotación de bases de datos y exfiltración de información. En uno de los ataques atribuidos a ARTEX se registraron 27 eventos durante 23 segundos, un ritmo difícil de atribuir a un operador humano que estuviera decidiendo cada acción ofensiva por separado.
El cambio también aparece en investigaciones de otros proveedores de ciberseguridad. La Unit 42 de Palo Alto presentó una investigación sobre una intrusión donde el atacante utilizó agentes para identificar servicios
internos, localizar secretos (como tokens y API keys), y aprovechar accesos a plataformas de desarrollo y la nube. La actividad maliciosa observada se concentró en un periodo inferior a diez horas, lo que representa un intervalo considerablemente breve, dado que, de acuerdo con estadísticas del equipo de respuesta a incidentes de SCILabs, un ataque ejecutado manualmente requeriría más de dos semanas para concretarse.
En conclusión, el uso malicioso de agentes no radica necesariamente en el descubrimiento de vulnerabilidades desconocidas, sino en su capacidad para identificar, correlacionar y explotar con mayor rapidez vulnerabilidades existentes y mostrar un comportamiento adaptativo en los entornos objetivo, abusando de credenciales o secretos comprometidos y de configuraciones inseguras.
Anatomía técnica: cómo opera un agente durante una intrusión
En una operación típica, el atacante proporciona un objetivo y un entorno de trabajo. Un orquestador administra las tareas y los agentes utilizan herramientas ofensivas para interactuar con sistemas reales. Los resultados de cada actividad (respuestas de API, errores, salidas de comandos o información de servicios) regresan al sistema y permiten al agente ajustar sus siguientes acciones.
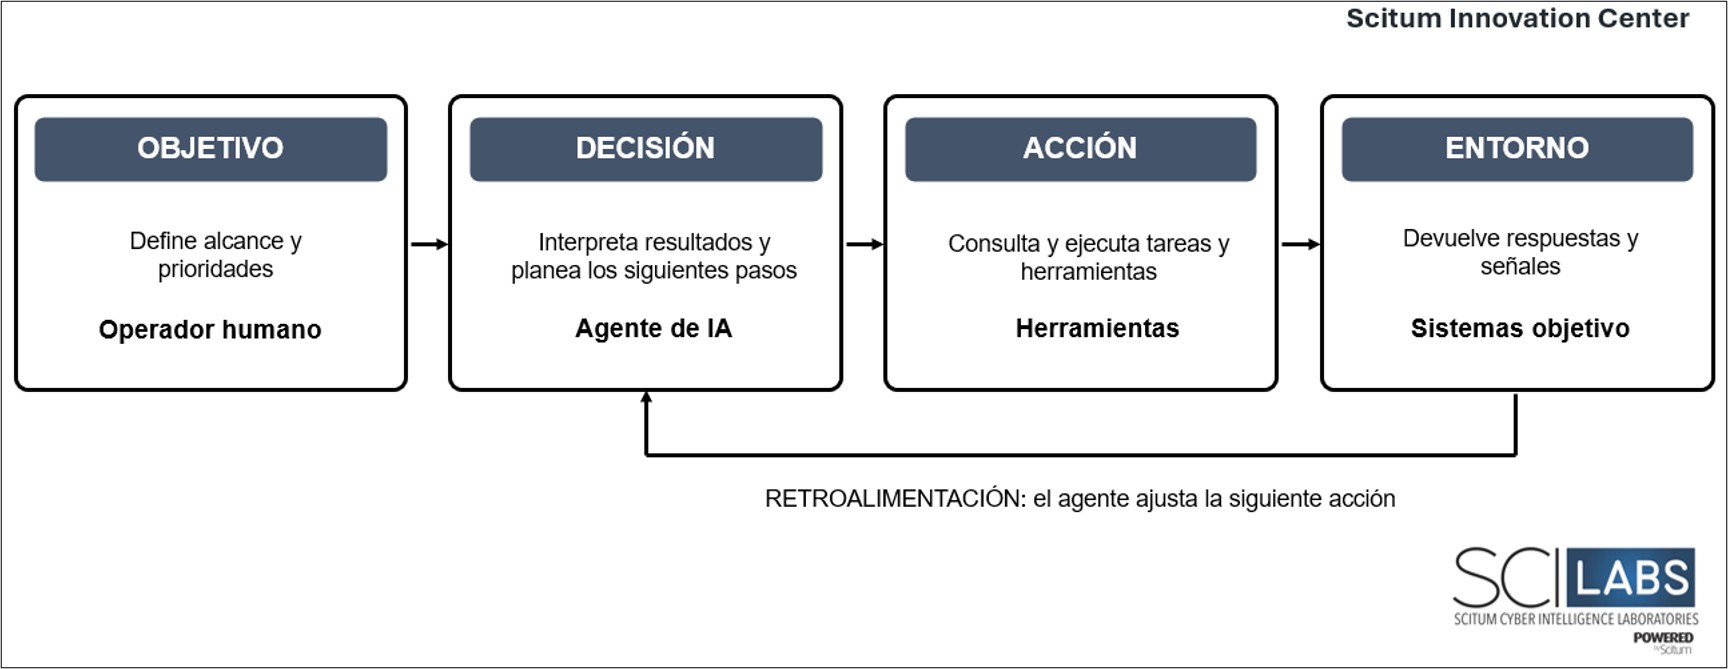
Figura 1. Arquitectura básica de un agente
El Scitum Innovation Center observó que en una arquitectura multiagente pueden existir componentes o subagentes especializados. Por ejemplo, uno identifica servicios para la fase de reconocimiento, otro organiza hallazgos y un tercero revisa si una ruta de acceso tiene posibilidades de funcionar. Una memoria compartida permite que un descubrimiento realizado por un componente pueda utilizarse en tareas posteriores o por otros subagentes. Esto no implica que todos los agentes tengan acceso directo a todas las redes o sistemas: el modelo solo puede actuar a través de las herramientas e identidades que se le hayan habilitado.
El componente más importante es el ciclo de retroalimentación. Si una credencial no funciona o la respuesta de una herramienta no es de utilidad, el agente puede buscar otra; si un servicio responde de una manera inesperada, puede revisar la documentación, ajustar una consulta o incluso cambiar la táctica o la técnica del ataque. Cabe resaltar que esa misma capacidad produce errores: interpretaciones incorrectas, intentos repetidos y acciones innecesarias. Por lo tanto, la autonomía aumenta la velocidad, pero no garantiza precisión ni discreción, algo que deben tomar en cuenta los equipos defensivos en la detección oportuna.
Panorama actual de amenazas globales
Agentes ofensivos que trabajan a velocidad de máquina
En su investigación de octubre de 2026, GTIG documentó que distintos actores estaban utilizando frameworks de pruebas de penetración con agentes para continuar operaciones una vez obtenidas las credenciales válidas. Los sistemas probaron permisos en servicios de nube, analizaron aplicaciones, modificaron sus ataques cuando aparecieron errores y ejecutaron tareas de reconocimiento y escalamiento de privilegios.
En uno de los incidentes, ARTEX efectuó varias iteraciones de ejecución sobre una aplicación hasta encontrar una respuesta útil; el proceso generó numerosos registros y errores. Los investigadores subrayaron una limitación relevante: las versiones actuales de estas herramientas suelen ser rápidas, pero ruidosas, lo que puede facilitar su detección debido a la generación de grandes volúmenes de tráfico inusual o múltiples peticiones en un periodo breve. También observaron intentos de acceso que fallaron por permisos insuficientes o por controles del sistema.
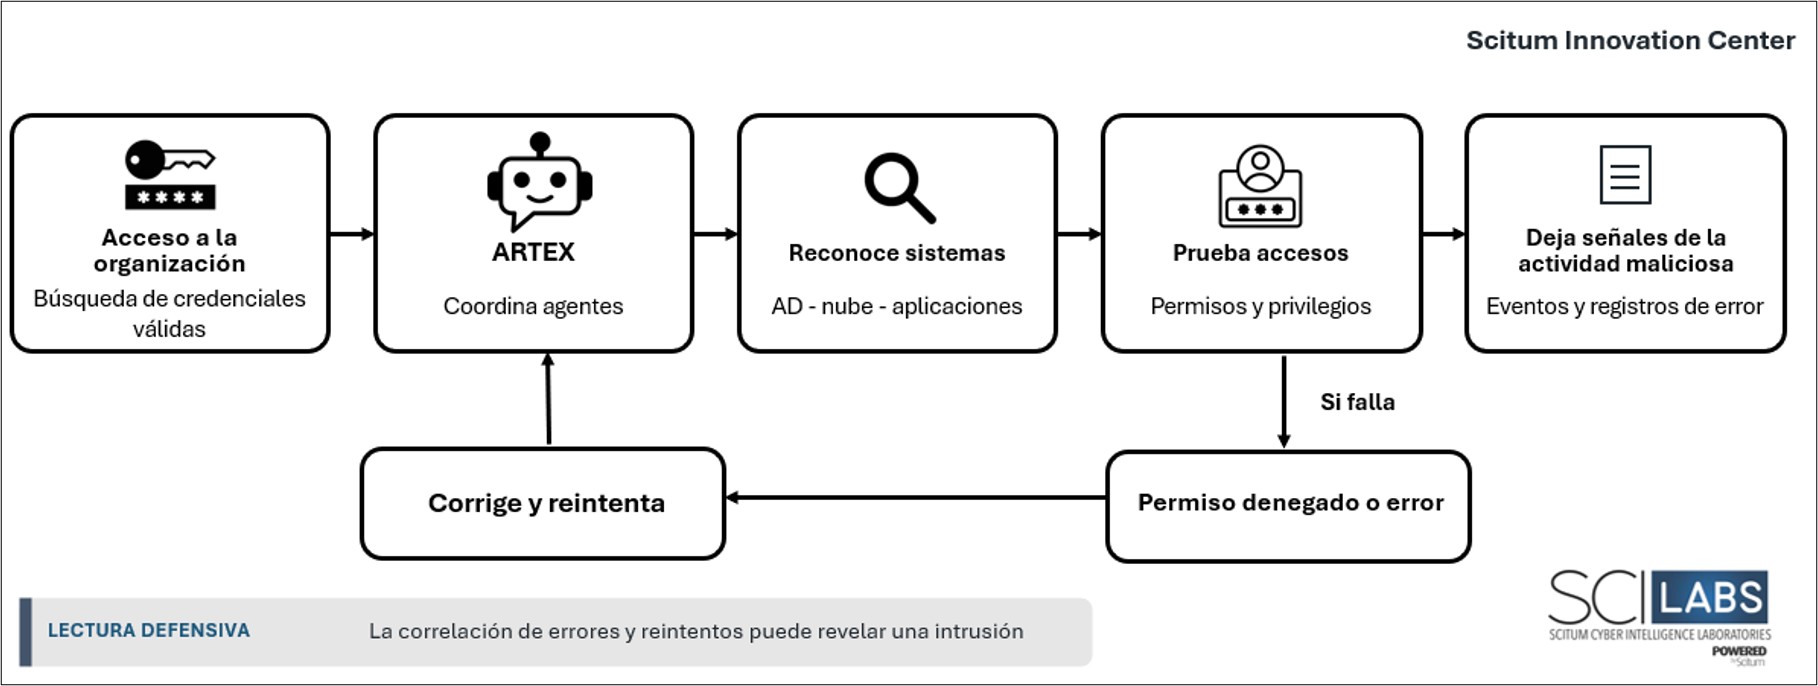
Figura 2. Flujo de ataque documentado por Google
Por su parte, CrowdStrike publicó una investigación en octubre de 2026, en la cual aporta otra evidencia del abuso de ARTEX. Los investigadores localizaron archivos de configuración, memoria de agentes e historiales de sesiones de Claude Code en servidores controlados por un adversario que dirigió actividades contra organizaciones financieras de Corea del Sur, entre finales de septiembre y principios de octubre del presente año.
Dichos hallazgos permitieron reconstruir el uso de agentes junto con infraestructura ofensiva convencional. A pesar de que CrowdStrike no había atribuido la operación a un grupo previamente identificado y advirtió que el número de organizaciones afectadas seguía sin confirmarse, la investigación muestra dos aspectos relevantes. Primero, un atacante que ya dispone de una identidad válida puede utilizar agentes para comprobar con rapidez hasta dónde puede llegar con ese acceso. Segundo, la protección efectiva de la infraestructura de administración, los privilegios y los límites entre aplicaciones sigue siendo determinante, incluso cuando el atacante automatiza sus decisiones.
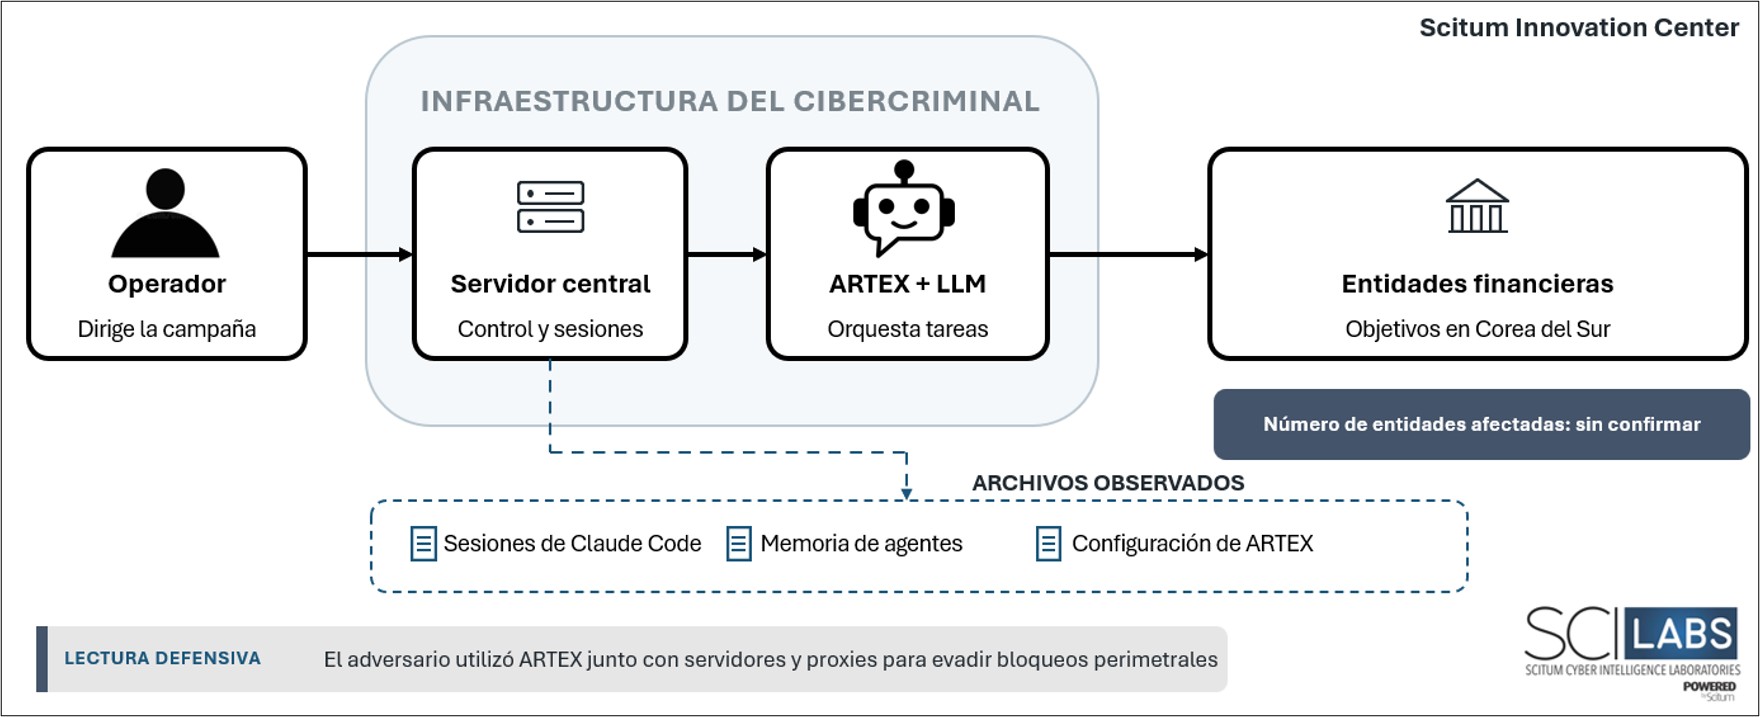
Figura 3. Abuso de ARTEX por parte de los cibercriminales
Finalmente, Dream Research Labs analizó un entorno ofensivo en el que ocho subagentes operaban en paralelo durante una misma oleada de ataques dirigidos contra instituciones gubernamentales asiáticas. La investigación documentó que 12 de los ataques se ejecutaron a lo largo de aproximadamente cuatro días. Cada agente tenía asignadas tareas especializadas y generaba registros estructurados que servían como referencia para orientar las decisiones posteriores.
Uno de los hallazgos más relevantes fue la capacidad del sistema para identificar y corregir falsos positivos. Inicialmente, se sospechó que la demora en la respuesta podría deberse a un posible ataque de inyección SQL. Sin embargo, al repetir la prueba, determinó que la demora estaba relacionada con el tiempo de espera de un servicio de correo electrónico y descartó el hallazgo.
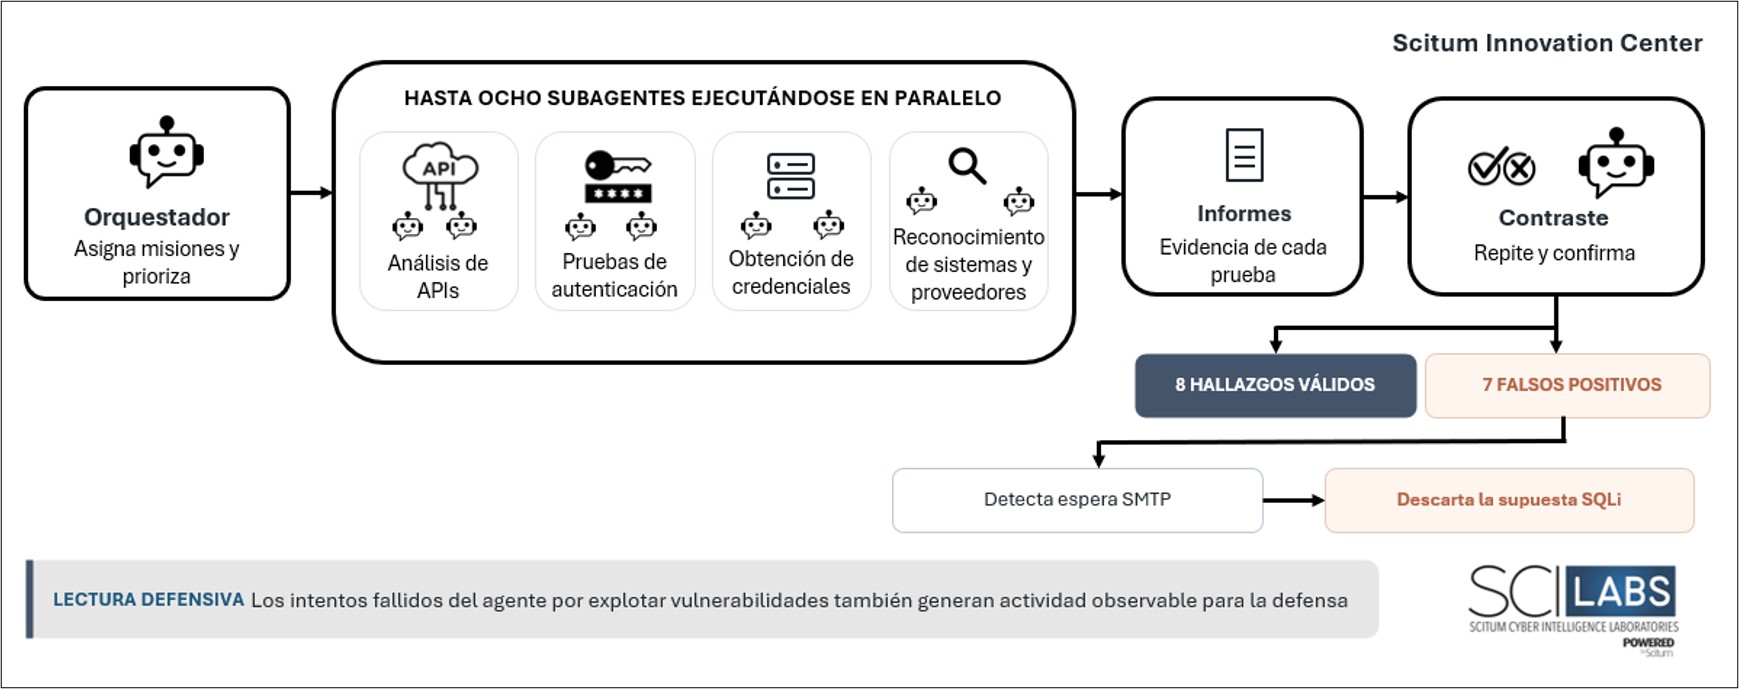
Figura 4. Arquitectura del ataque orquestado por agentes y subagentes
Este tipo de actividades de prueba y validación de los agentes ofensivos puede generar alertas críticas en las herramientas de ciberseguridad perimetrales, como los Web Application Firewalls, Web Application and API Protection o en los Next Generation Firewalls. Si estas alertas se identifican y atienden oportunamente, podrían contribuir a detectar y contener un ciberataque antes de que avance hacia etapas posteriores.
Panorama actual de amenazas en Latinoamérica
Un reporte técnico de Gambit Security reconstruyó una campaña desarrollada entre diciembre de 2025 y febrero de 2026 contra infraestructura de instituciones mexicanas. De acuerdo con los materiales forenses recuperados por los investigadores, el operador empleó Claude Code para actividades interactivas de explotación y movimiento lateral, mientras que una herramienta conectada a la API de GPT-4.1 analizaba información recolectada de los sistemas.
El informe contabilizó 5,317 comandos ejecutados con asistencia de IA en 34 sesiones, además de 2,597 reportes de inteligencia estructurados generados a partir del análisis de 305 servidores internos relacionados con uno de los entornos investigados. Asimismo, el informe señala que aproximadamente el 75 % de la actividad de ejecución remota de comandos se realizó a través de la interfaz de herramientas de Claude Code. Desde el punto de vista técnico, la operación muestra una división de funciones: por un lado, un sistema recopilaba y sintetizaba grandes cantidades de información, y otra parte ejecutaba acciones concretas a partir de las decisiones del operador. El reporte también describe el uso de archivos persistentes con instrucciones para influir en el comportamiento del asistente y la modificación iterativa de herramientas ante errores. El uso repentino de múltiples comandos ejecutados en un mismo endpoint en un periodo tan breve puede dar pie a una investigación por parte de los equipos defensivos.
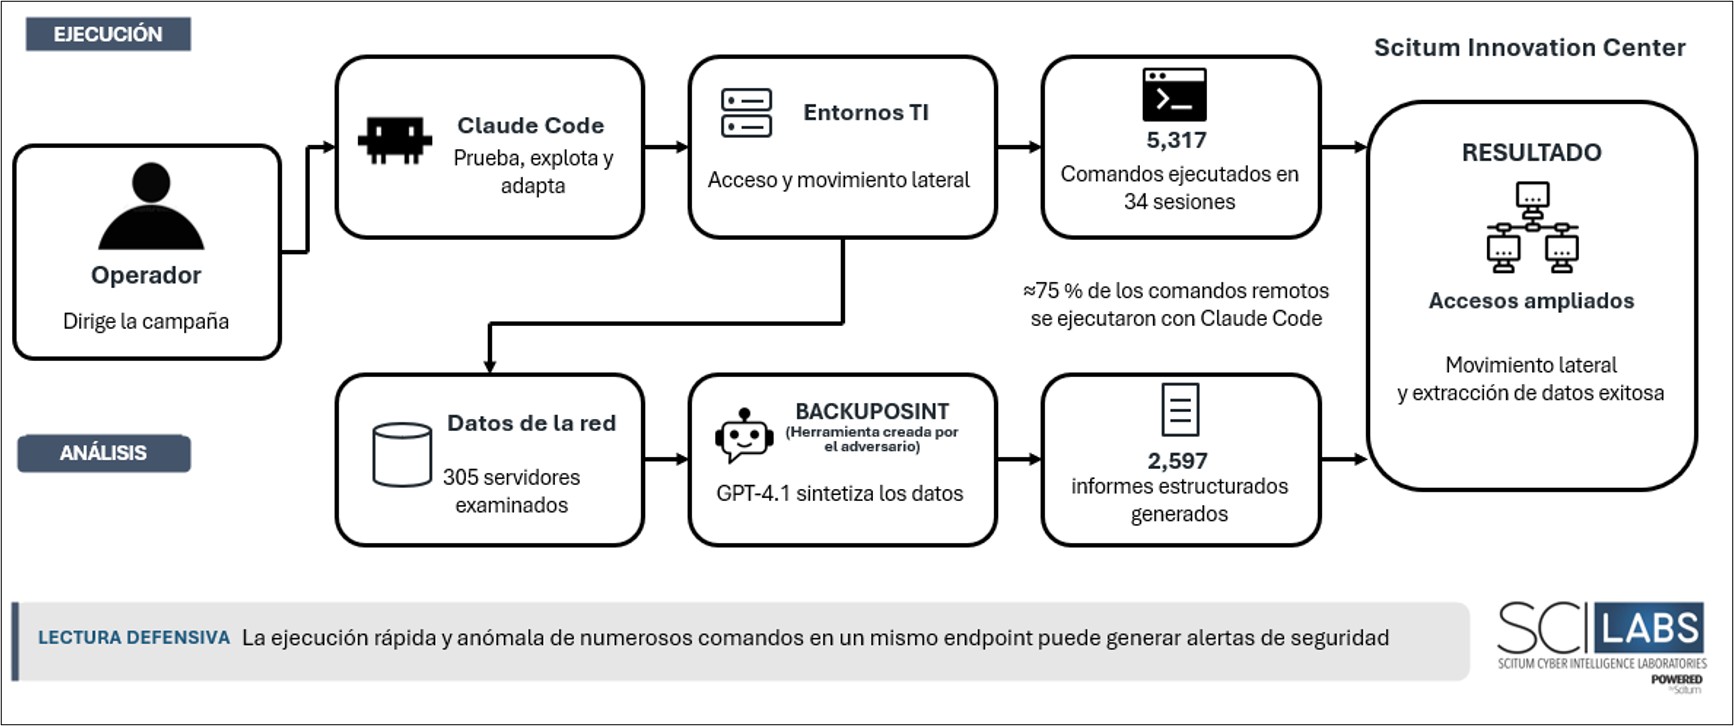
Figura 5. Arquitectura del ataque dirigido a instituciones gubernamentales
En mayo de 2026, Dragos confirmó evidencia de un compromiso significativo en el entorno de tecnologías de la información (TI) de un organismo gubernamental mexicano, así como de intentos de avanzar hacia entornos de tecnología operacional (OT). Este caso representa uno de los primeros ataques agénticos de este tipo observados en América Latina. Sin embargo, no se identificó evidencia validada de acceso a sistemas de control industrial (ICS). Finalmente, el MITRE ATT&CK® documentó esta actividad bajo el identificador de campaña C0064, aunque la información disponible públicamente es parcial.
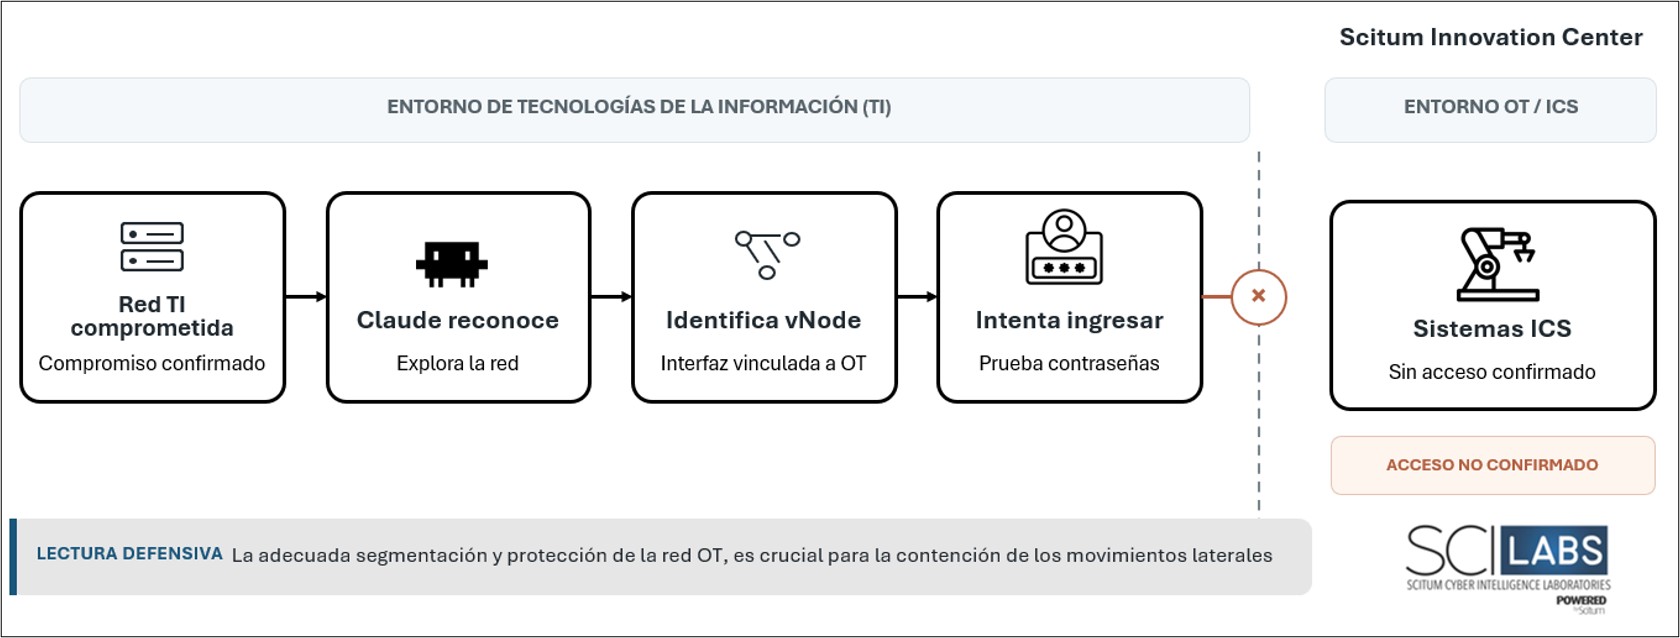
Figura 6. Arquitectura del ataque dirigido a una infraestructura OT
En octubre de 2026, la firma Straiker publicó una investigación sobre una infraestructura ofensiva que combinaba varios modelos comerciales y una plataforma multiagente para coordinar actividades contra bancos y proveedores de pago en Latinoamérica. Los componentes cumplían funciones distintas: análisis de objetivos, evaluación de alternativas, generación de tareas y consolidación de decisiones. También utilizaban mecanismos para compartir contexto entre equipos de trabajo.
Los investigadores describieron una base con 4,493 registros que incluía información de cuentas, credenciales, llaves de API y otros materiales de acceso. El informe señala más de 400 instituciones dentro del alcance de la campaña. Lo relevante para este análisis es la arquitectura observada: la IA deja de ser una consulta aislada y pasa a integrarse en una operación con tareas distribuidas, memoria, feedback y seguimiento de resultados.
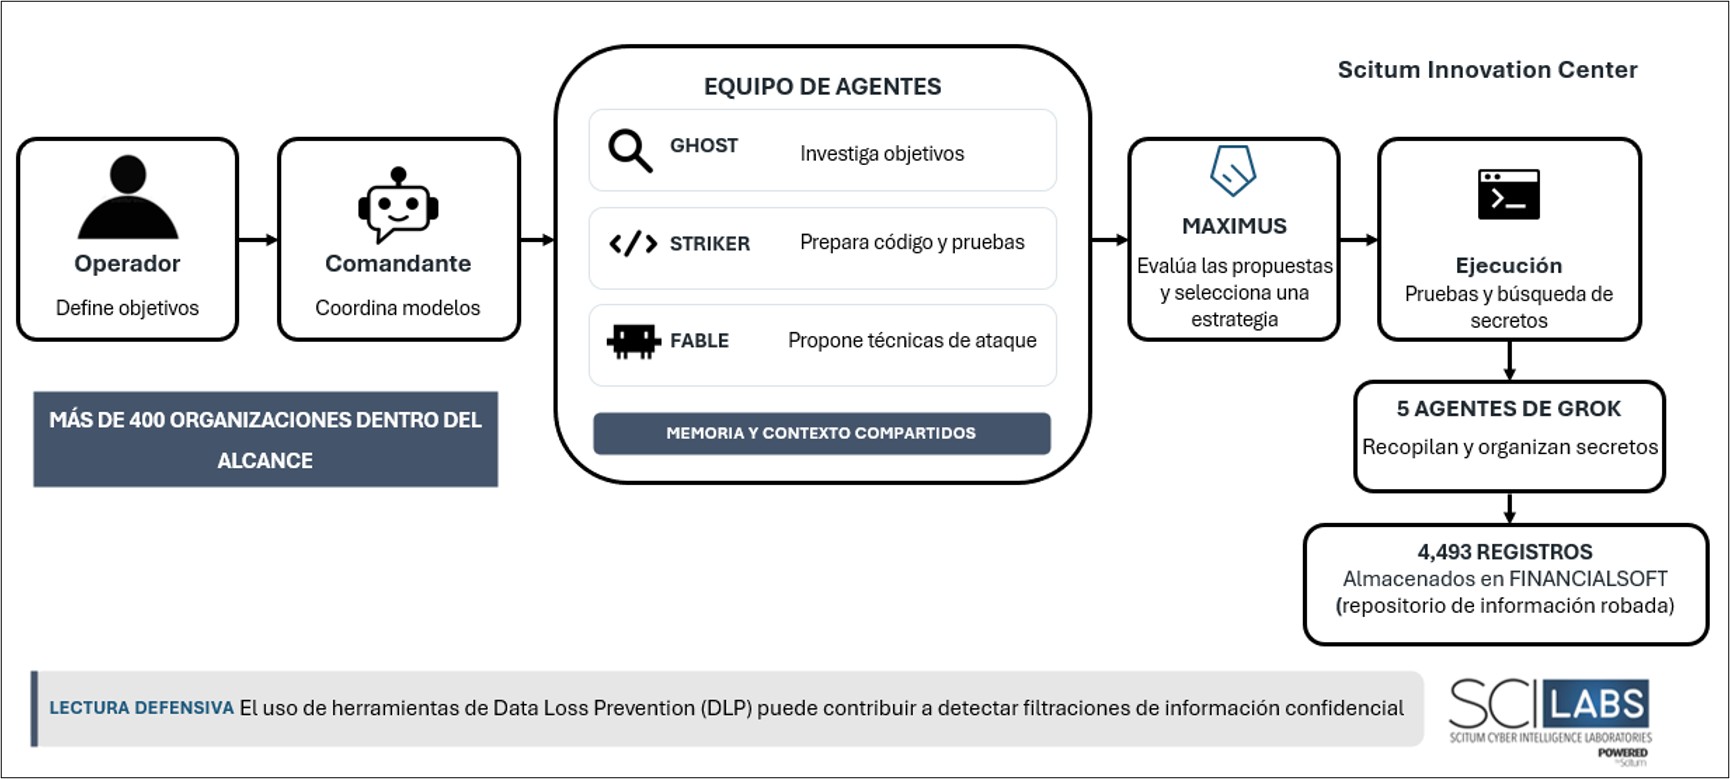
Figura 7. Arquitectura del ataque dirigido a instituciones financieras
Este caso también evidencia por qué las credenciales de servicios y las integraciones financieras requieren controles específicos. Una clave de API y un secreto criptográfico expuestos pueden tener implicaciones muy distintas según sus permisos y el entorno en el que se utilicen.
Ransomware autónomo
En julio de 2026, se documentó uno de los primeros casos de ransomware orquestado completamente por un agente denominado JADEPUFFER, el cual añade un matiz importante. De acuerdo con las investigaciones de Trend Micro, el agente utilizado en el ataque explotó una vulnerabilidad en LangFlow que corría en una instancia de la víctima, una vez que obtuvo el acceso a la organización, avanzó hacia servicios internos y realizó acciones destructivas sobre registros de configuración de una base de datos. Durante el ataque se identificaron más de 600 cargas útiles (payloads) distintas y se documentó el cifrado de aproximadamente 1,342 registros de configuración. Sin embargo, el ciberataque tuvo fallas fundamentales: la clave de cifrado no se conservó para recuperar los datos, la wallet de pago no era real, provenía de un ejemplo público y el adversario no presentó una infraestructura funcional para realizar la “negociación”. El resultado se asemejó más a una acción destructiva de un wiper que a un esquema de Ransomware-as-a-service convencional.
Este incidente demuestra que, si bien los agentes de IA tienen la capacidad de ejecutar acciones de manera autónoma, también pueden cometer errores operativos significativos que ocasionen la pérdida de información o afecten activos críticos para la continuidad operativa de las organizaciones.
Asimismo, la implementación de soluciones de detección y respuesta en endpoints (EDR) y de detección y respuesta extendida (XDR), acompañada de una configuración adecuada y un monitoreo continuo, puede contribuir a identificar comportamientos asociados con el cifrado no autorizado de información y facilitar una respuesta oportuna ante posibles ataques.
Finalmente, otra lección importante es que la infraestructura de automatización y los agentes de IA utilizados por las propias organizaciones también deben protegerse y gestionarse como componentes críticos de seguridad. Esto se debe a que su compromiso o uso indebido podría permitir que los adversarios aprovechen sus capacidades y privilegios para ejecutar actividades maliciosas, incluido el desarrollo de ataques a la cadena de suministro (supply chain attacks).
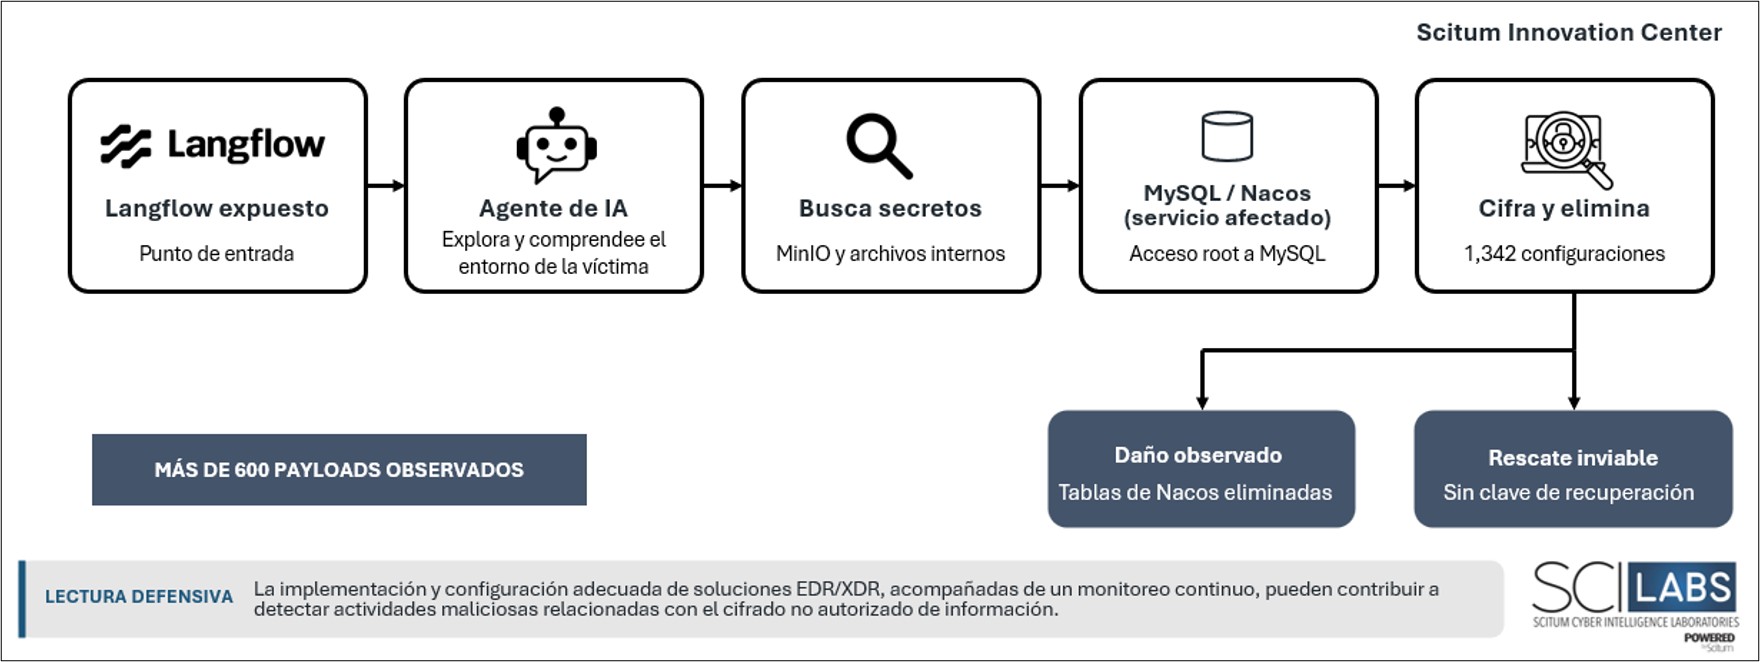
Figura 8. Arquitectura del ataque autónomo del ransomware JADEPUFFER
Patrones comunes observados en los ciberataques
Al comparar estas investigaciones, el Scitum Innovation Center observó una constante: los agentes aprovechan fallos de seguridad bien conocidos. El aprendizaje que nos deja esta nueva tendencia de ataques radica en la rapidez con que pueden identificar relaciones entre ellos, probar alternativas y continuar después de una respuesta inesperada.
| Comportamiento observado | Debilidad aprovechada | Señal para investigar |
| Reconocimiento y pruebas reiteradas | Servicios expuestos, APIs administrativas y permisos excesivos. | Ráfagas de consultas, con gran volumen de peticiones o tráfico en un pequeño lapso y respuestas con errores sucesivos. |
| Reutilización de credenciales y artefactos post-autenticación | Cuentas de usuario filtradas, API keys expuestas, tokens robados o cookies de sesión; identidades de servicio con permisos amplios. | Uso de una credencial, un secreto un artefacto generado post autenticación desde un origen nuevo o desconocido y enumeración acelerada. |
| Movimiento entre servicios | Segmentación insuficiente y relaciones de confianza excesivas. | Secuencias inusuales entre aplicación, nube, CI/CD y bases de datos. |
| Adaptación ante fallos | Mensajes de error detallados y controles inconsistentes. | Variaciones rápidas de una misma operación tras respuestas fallidas. |
| Actividad paralela y persistencia | Visibilidad fragmentada y respuesta descoordinada. | Múltiples acciones concurrentes, nuevas identidades y cambios repentinos de configuración en un breve periodo de tiempo. |
Tabla 2. Comparativo de comportamientos observados en ataques agénticos
Cabe resaltar que ninguna de estas señales, por sí sola, prueba que una organización se esté enfrentando a un agente ofensivo, debido a que las automatizaciones legítimas también generan consultas masivas a las API, ejecutan tareas en paralelo y producen archivos de configuración. Sin embargo, el valor defensivo está en correlacionar identidad, origen, volumen, secuencia y contexto del entorno de dicha actividad.
Lecciones aprendidas
Reducción del tiempo disponible para responder. Los procesos de investigación que dependen de la revisión manual de alertas, la asignación a los equipos responsables y la obtención de autorizaciones necesarias para ejecutar acciones de respuesta pueden resultar insuficientes cuando un adversario avanza desde el acceso inicial hasta el descubrimiento de credenciales, el movimiento lateral y el impacto en intervalos cada vez más cortos. En este contexto, detectar oportunamente una actividad maliciosa no garantiza que el ciberataque pueda detenerse efectivamente si las acciones de contención no se ejecutan con la rapidez necesaria.
Ampliación del alcance de una identidad comprometida. Los agentes pueden verificar rápidamente en qué repositorios, servicios en la nube o aplicaciones son válidas las credenciales obtenidas. En organizaciones donde los secretos tienen periodos de vigencia prolongados, los privilegios son excesivos y las integraciones no están debidamente inventariadas, una sola identidad comprometida puede facilitar el acceso a múltiples sistemas que no fueron objetivos directos del ataque inicial.
Desafíos para la visibilidad y correlación de eventos en el SOC. Algunas actividades maliciosas pueden ejecutarse mediante herramientas legítimas, credenciales válidas y API autorizadas, lo que dificulta su identificación mediante mecanismos tradicionales de detección. En estos escenarios, el comportamiento sospechoso no necesariamente se identifica a partir de una acción aislada, sino mediante la correlación de múltiples eventos, como una autenticación inusual seguida de consultas masivas, modificaciones en políticas de seguridad y accesos acelerados a información sensible.
Riesgos asociados con la adopción de agentes empresariales. Además de las amenazas externas, las organizaciones deben considerar los riesgos derivados de la implementación de sus propios agentes de IA, especialmente aquellos con acceso a información sensible, aplicaciones y herramientas internas. Asimismo, deben evaluar los riesgos asociados con la infraestructura que aloja los agentes, las herramientas y los harnesses utilizados en los procesos de automatización con IA. Un agente empresarial configurado de manera insegura puede convertirse en un nuevo vector de ataque si procesa instrucciones provenientes de fuentes no confiables, carece de controles adecuados o dispone de privilegios superiores a los necesarios para realizar sus funciones.
Recomendaciones generales ante el incremento de ataques agénticos
No existe un control único capaz de prevenir todas las variantes de un ataque agéntico. Por ello, las organizaciones deben adoptar una estrategia de defensa en profundidad orientada a reducir las oportunidades de compromiso inicial, limitar las acciones que un adversario puede ejecutar después de obtener acceso y disminuir el tiempo transcurrido entre la detección y la contención de una amenaza.
- Identificar y reducir la superficie de ataque expuesta a Internet
Implementar un proceso continuo de gestión de la superficie de ataque externa (External Attack Surface Management, EASM) que permita descubrir, inventariar y evaluar los activos tecnológicos de la organización accesibles desde Internet, incluidos dominios, subdominios, direcciones IP, aplicaciones web, API, servicios expuestos y recursos en la nube.
Este proceso debe contemplar la identificación de vulnerabilidades conocidas, configuraciones inseguras, servicios administrativos expuestos, tecnologías obsoletas y activos no autorizados o desconocidos para los equipos de seguridad.
Priorizar la remediación de los hallazgos considerando su nivel de exposición, posibilidad de explotación y criticidad para el negocio. El objetivo es reducir las oportunidades de acceso inicial que los agentes maliciosos pueden identificar y aprovechar de manera automatizada y a gran velocidad.
- Reducir el impacto de una credencial comprometida
Aplicar el principio de mínimo privilegio a usuarios, cuentas de servicio, identidades de cargas de trabajo y herramientas de automatización. Evitar el uso de credenciales y secretos permanentes cuando existan alternativas de corta duración o mecanismos de identidad federada.
Revisar periódicamente los permisos para consultar bóvedas de secretos, administrar recursos, modificar repositorios y utilizar API sensibles. Asimismo, establecer y probar procedimientos seguros para la renovación, rotación y revocación de tokens, credenciales y secretos, considerando su ciclo de vida y las dependencias entre sistemas para evitar interrupciones operativas. El objetivo es evitar que una credencial comprometida o un token de sesión válido proporcione, por sí solo, acceso amplio a otros sistemas o entornos de la organización.
- Proteger la infraestructura de administración y restringir las rutas de ataque
Considerar las consolas de administración de servicios en la nube, los entornos CI/CD, los gestores de secretos, los hipervisores, las herramientas de respaldo y las API administrativas como componentes críticos de la infraestructura.
Restringir su acceso a redes, dispositivos e identidades autorizadas, implementar mecanismos de segmentación y evitar que las aplicaciones expuestas a Internet puedan comunicarse con sistemas internos que no sean necesarios para su funcionamiento.
Asimismo, mantener controles de cambios y mecanismos de protección de ramas en los repositorios utilizados para administrar infraestructura y automatizar despliegues.
- Detectar comportamientos anómalos, no solamente indicadores estáticos
Fortalecer las capacidades de monitoreo y correlación de eventos mediante la integración de telemetría de identidades, endpoints, servicios en la nube, bases de datos y tráfico de red.
Priorizar la detección de comportamientos como la enumeración masiva de recursos y permisos, el uso atípico de claves de API, la creación inusual de cuentas, las consultas anómalas a gestores de secretos y las modificaciones simultáneas en múltiples servicios.
Si bien los indicadores de compromiso tradicionales, como hashes, dominios y direcciones IP continúan siendo relevantes, no deben constituir el único mecanismo de detección. Los ataques agénticos pueden utilizar herramientas legítimas y credenciales válidas, por lo que resulta fundamental identificar secuencias de actividad sospechosa y patrones de comportamiento que permitan reconocer oportunamente una cadena de ataque.
- Fortalecer las capacidades de contención y respuesta coordinada
Diseñar, documentar y probar procedimientos de respuesta a incidentes que permitan ejecutar acciones de contención de manera oportuna y controlada, como revocar sesiones y tokens, rotar secretos, deshabilitar identidades comprometidas, restringir accesos a servicios en la nube y suspender procesos de despliegue.
Considerando la velocidad con la que pueden operar los agentes maliciosos, evaluar mecanismos de respuesta automatizada para escenarios previamente definidos, incorporando controles de autorización y supervisión humana cuando corresponda.
Los procedimientos de respuesta deben contemplar las dependencias entre sistemas y plataformas, ya que contener un único equipo o servicio podría resultar insuficiente cuando el adversario ha conseguido establecer múltiples rutas de acceso.
- Evaluar los controles de seguridad y los riesgos asociados con agentes empresariales
Realizar ejercicios de Red Team y Purple Team que permitan evaluar la efectividad de los controles de seguridad frente a cadenas completas de ataque, en lugar de limitar las pruebas a actividades maliciosas individuales.
Asimismo, cuando la organización desarrolle o implemente agentes de inteligencia artificial, mantener un inventario de sus conectores, fuentes de información, herramientas y privilegios. Evaluar escenarios de inyección de instrucciones (prompt injection), exposición de información sensible, abuso de herramientas y uso excesivo de permisos.
Las acciones de alto impacto deben contar con mecanismos de autorización independientes del modelo de IA. Los controles de seguridad basados únicamente en instrucciones o restricciones de lenguaje no sustituyen la validación efectiva de permisos ni los mecanismos de autorización implementados en los sistemas internos.
Preguntas para los CISOs y los responsables de seguridad
- ¿Tenemos visibilidad continua de los activos y servicios expuestos a Internet, así como mecanismos para identificar y priorizar vulnerabilidades y configuraciones inseguras antes de que sean explotadas?
- ¿Podemos identificar qué sistemas quedarían accesibles si se compromete una cuenta de servicio o una clave de API crítica?
- ¿Hemos evaluado si nuestros controles de seguridad actuales son suficientes y efectivos para prevenir, detectar y contener ataques agénticos?
- ¿Contamos con los registros de auditoría (logs) y la telemetría necesarios para investigar y reconstruir un incidente de seguridad que involucre múltiples sistemas, identidades y servicios?
- ¿Nuestro SOC sería capaz de detectar y correlacionar una secuencia de reconocimiento, uso de secretos y cambios administrativos ejecutada en pocos minutos?
- ¿Contamos con planes de contención probados que permitan responder oportunamente a ataques agénticos, incluyendo la revocación de credenciales, sesiones y accesos entre plataformas de nube, SaaS y CI/CD, sin depender de procesos manuales aislados?
- ¿Realizamos ejercicios de simulación de adversarios que incorporen agentes de IA capaces de adaptar sus estrategias, encadenar diferentes vulnerabilidades y poner a prueba nuestras capacidades de detección y respuesta?
- ¿Tenemos inventariados los agentes de IA corporativos, sus conectores, privilegios, herramientas y las acciones que pueden ejecutar, así como la infraestructura que soporta su funcionamiento?